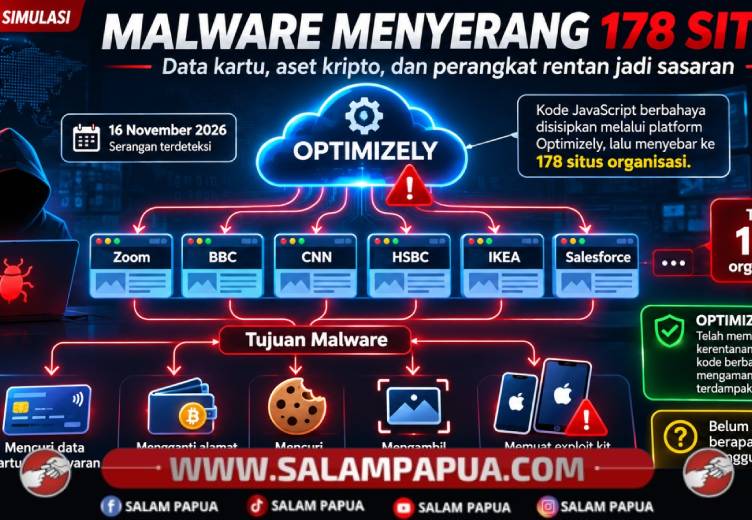
SALAM PAPUA (TIMIKA)- Gelombang serangan siber kembali mengancam keamanan pengguna internet. Kali ini, peretas menyusupkan kode berbahaya (malware) ke dalam 178 situs milik organisasi besar di berbagai negara. Sejumlah perusahaan ternama, seperti Zoom, CNN, BBC, HSBC, IKEA, hingga Salesforce, masuk dalam daftar organisasi yang terdampak.
Serangan yang terdeteksi pada Senin (16/11/2026) tersebut memanfaatkan celah keamanan pada platform optimasi situs web pihak ketiga, Optimizely. Melalui platform ini, pelaku menyisipkan kode JavaScript berbahaya yang kemudian dimuat oleh situs-situs yang menggunakan layanan tersebut.
Mengutip laporan Reuters, peneliti keamanan siber Scott Helme mengungkapkan bahwa kode berbahaya tersebut dirancang untuk mencuri informasi kartu pembayaran, mengambil data cookie browser, merekam aktivitas pengguna melalui tangkapan layar, hingga mengalihkan transaksi mata uang kripto ke dompet digital milik penyerang.
Serangan ini menjadi perhatian karena tidak hanya menyasar satu perusahaan atau sektor industri. Dampaknya berpotensi menjangkau organisasi di bidang perbankan, teknologi, media, perdagangan, hingga layanan digital.
Manfaatkan Platform Pihak Ketiga untuk Menyebarkan Malware
Modus serangan kali ini berbeda dari peretasan konvensional yang umumnya menargetkan server utama perusahaan.
Peretas memanfaatkan platform Optimizely, sebuah layanan yang digunakan perusahaan untuk menguji, mengoptimalkan, dan menyesuaikan tampilan maupun pengalaman pengguna pada situs web.
Dengan mengeksploitasi celah keamanan pada platform tersebut, penyerang dapat menyisipkan JavaScript berbahaya ke dalam skrip yang digunakan oleh sejumlah situs pelanggan.
Akibatnya, ketika pengunjung membuka situs yang terdampak, browser mereka berpotensi menjalankan kode berbahaya tersebut tanpa disadari.
Teknik ini dikenal sebagai supply chain attack, yakni serangan siber yang memanfaatkan kelemahan pada penyedia layanan atau komponen teknologi pihak ketiga untuk menjangkau target yang lebih luas.
Curi Informasi Kartu Kredit dan Manipulasi Transaksi Kripto
Berdasarkan temuan peneliti keamanan siber, malware yang disebarkan memiliki beberapa fungsi utama.
Pertama, mencuri informasi kartu pembayaran. Kode berbahaya tersebut dapat memantau formulir pembayaran pada situs web dan mengambil informasi kartu yang dimasukkan pengguna.
Kedua, memanipulasi transaksi mata uang kripto. Malware mampu mengenali alamat dompet digital dan menggantinya dengan alamat yang dikendalikan oleh penyerang.
Teknik tersebut berpotensi menyebabkan pengguna mengirimkan aset kripto ke dompet milik peretas, meskipun mereka merasa telah menyalin alamat tujuan yang benar.
Ketiga, mencuri cookie browser. Data ini dapat berisi informasi sesi pengguna yang berpotensi dimanfaatkan untuk menyalahgunakan akses akun.
Selain itu, malware juga memiliki kemampuan mengambil tangkapan layar aktivitas pengguna pada halaman tertentu.
Temuan tersebut memperlihatkan bahwa serangan tidak hanya berorientasi pada pencurian informasi finansial, tetapi juga pengumpulan data yang dapat dimanfaatkan untuk aktivitas kejahatan siber lanjutan.
iPhone dan iPad Turut Menjadi Sasaran
Ancaman lainnya ditemukan pada kemampuan malware untuk menargetkan perangkat Apple, khususnya iPhone dan iPad.
Peneliti menemukan adanya upaya pemuatan perangkat eksploitasi atau exploit kit bernama Coruna dan DarkSword.
Kedua perangkat eksploitasi tersebut berkaitan dengan pemanfaatan celah keamanan pada sistem operasi iOS. Dengan memanfaatkan kerentanan yang belum diperbaiki pada perangkat tertentu, penyerang berpotensi menjalankan serangan lebih jauh terhadap perangkat korban.
Namun, belum terdapat kepastian mengenai jumlah perangkat yang berhasil dieksploitasi maupun berapa banyak pengguna yang benar-benar mengalami kompromi keamanan.
Apple sebelumnya telah memperbaiki kerentanan iOS yang menjadi sasaran eksploitasi tersebut. Karena itu, pengguna disarankan memastikan perangkat mereka menggunakan versi sistem operasi terbaru.
Salesforce dan Equifax Ambil Langkah Pengamanan
Sejumlah perusahaan yang masuk dalam daftar terdampak mulai melakukan investigasi dan mengambil langkah pencegahan.
Salesforce mengonfirmasi sedang menyelidiki perubahan skrip Optimizely yang tidak sah. Perusahaan juga menonaktifkan skrip tersebut di lingkungan pengujian maupun produksi sebagai langkah pengamanan.
Sementara itu, Equifax menyatakan telah menghentikan penggunaan Optimizely setelah melakukan pemeriksaan. Perusahaan tersebut mengaku tidak menemukan bukti adanya kompromi terhadap sistem internalnya.
IKEA juga melakukan investigasi untuk memastikan kemungkinan dampak terhadap layanan digital maupun pelanggannya.
Di sisi lain, Optimizely mengonfirmasi adanya insiden keamanan yang melibatkan platform Web Experimentation. Perusahaan menyatakan telah memperbaiki kerentanan, menghapus kode berbahaya, mengamankan akun yang terdampak, serta menerapkan perlindungan tambahan.
Berdasarkan pemantauan Report URI, jumlah skrip yang terinfeksi mengalami penurunan signifikan setelah tindakan penanganan dilakukan.
Meski demikian, Reuters melaporkan bahwa besaran kerugian dan jumlah pengguna yang terdampak belum dapat dipastikan secara menyeluruh.
Ancaman Keamanan Rantai Pasok Digital
Kasus ini kembali menunjukkan bahwa keamanan sebuah situs web tidak hanya ditentukan oleh sistem internal perusahaan.
Integrasi layanan eksternal, seperti platform analitik, sistem pemasaran, layanan pengujian, hingga pustaka JavaScript, dapat menjadi pintu masuk bagi penyerang apabila tidak dikelola dengan pengamanan yang memadai.
Dalam praktiknya, perusahaan mungkin telah menerapkan firewall, sistem deteksi intrusi, dan berbagai mekanisme perlindungan server. Namun, ketika komponen pihak ketiga yang dipercaya mengalami kompromi, kode berbahaya tetap berpotensi masuk melalui jalur yang sebelumnya dianggap aman.
Kondisi tersebut menjadikan serangan supply chain sebagai salah satu tantangan serius dalam keamanan ekosistem digital modern.
Pengelola situs web perlu melakukan audit terhadap seluruh layanan pihak ketiga yang terintegrasi, membatasi hak akses pengelolaan skrip, serta menerapkan kebijakan keamanan konten atau Content Security Policy (CSP).
Sementara itu, pengguna internet disarankan memperbarui sistem operasi dan browser, mengaktifkan autentikasi multifaktor, serta memantau aktivitas rekening dan transaksi keuangan secara berkala.
Khusus pengguna mata uang kripto, pemeriksaan ulang alamat dompet sebelum mengonfirmasi transaksi menjadi langkah penting untuk menghindari manipulasi alamat tujuan.
Insiden yang melibatkan 178 organisasi ini menjadi pengingat bahwa ancaman siber dapat muncul melalui layanan yang selama ini dipercaya. Dalam ekosistem digital yang saling terhubung, satu celah keamanan pada penyedia teknologi berpotensi menimbulkan risiko bagi ribuan hingga jutaan pengguna. (Sumber: Reuters/Coindesk.com)
Editor: Sianturi